แฮกเกอร์ป่วนโลกจริง จากตู้แช่ถึงธนาคารเลือด ยุโรปเจอภัยไซเบอร์ลุกลามกระทบธุรกิจค้าปลีก
Date Time: 5 พ.ย. 2569 14:54 น.

“Summary“
แฮกเกอร์เจาะระบบควบคุมอุณหภูมิตู้แช่ในซูเปอร์มาร์เก็ตกว่า 10 ประเทศ เช่น เบลเยียม สวีเดน และไอร์แลนด์ ทำให้สินค้าเสียหายและต้องเร่งตรวจสอบระบบใหม่
- บริษัทค้าปลีกยักษ์ใหญ่ Ahold Delhaize ประเมินความเสียหายต่อยอดขายและกำไรจากการดำเนินงานรวมกันสูงถึงหลายพันล้านบาท
- ระบบจัดเก็บพลาสมาของธนาคารเลือดในฝรั่งเศสถูกโจมตีผ่านผู้ให้บริการภายนอก แต่เจ้าหน้าที่สามารถควบคุมสถานการณ์ได้ทันท่วงทีโดยไม่มีผลกระทบต่อผู้ป่วย
- การโจมตีมุ่งเน้นที่ระบบควบคุมอุปกรณ์ (OT) ผ่านช่องโหว่ของซอฟต์แวร์และการเชื่อมต่ออินเทอร์เน็ต ซึ่งเป็นความเสี่ยงจากห่วงโซ่อุปทาน (Supply Chain Attack)
- คณะกรรมาธิการยุโรปและหน่วยงานความมั่นคงไซเบอร์ (ENISA) กำลังเร่งสอบสวนเหตุการณ์นี้ โดยยังไม่พบหลักฐานการเรียกค่าไถ่หรือแรงจูงใจที่แน่ชัด
Latest
ภัยไซเบอร์อาจไม่ใช่เรื่องไกลตัวอย่างที่คิดอีกต่อไป เมื่อการโจมตีของแฮกเกอร์ไม่ได้หยุดอยู่แค่การขโมยข้อมูล เรียกค่าไถ่ หรือทำให้ระบบออนไลน์ล่ม แต่กำลังขยับเข้ามาสู่ระบบที่ควบคุมการใช้ชีวิตและกิจกรรมทางเศรษฐกิจในโลกจริงมากขึ้น ตั้งแต่การผลิตสินค้า การขนส่ง ระบบค้าปลีก ไปจนถึงบริการสาธารณสุขที่เกี่ยวข้องกับชีวิตผู้คนโดยตรง
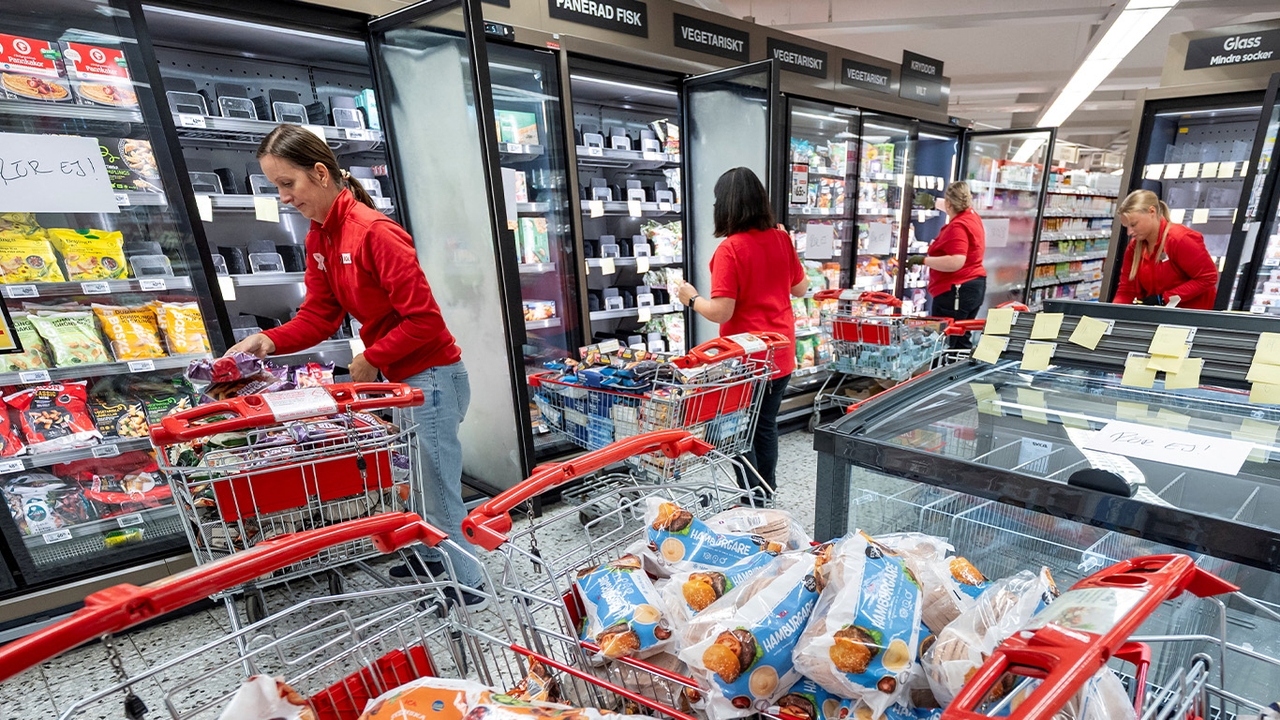
เหตุการณ์ล่าสุดในยุโรปที่กำลังเผชิญการโจมตีไซเบอร์ระลอกใหม่ เมื่อแฮกเกอร์เจาะระบบควบคุมตู้แช่ของซูเปอร์มาร์เก็ตในหลายประเทศ สามารถสั่งปรับอุณหภูมิจากระยะไกลจนสินค้าเสียหาย ก่อนพบเหตุการณ์ลักษณะคล้ายกันลุกลามไปถึงระบบจัดเก็บพลาสมาของธนาคารเลือดในฝรั่งเศส สะท้อนให้เห็นว่าช่องโหว่ของเทคโนโลยีที่เชื่อมต่ออินเทอร์เน็ตอาจสร้างผลกระทบได้มากกว่าแค่ความเสียหายบนหน้าจอ
ขณะเดียวกันผลกระทบทางเศรษฐกิจเริ่มปรากฏชัด เมื่อ Ahold Delhaize บริษัทค้าปลีกยักษ์ใหญ่จากเนเธอร์แลนด์ ประเมินว่าเหตุการณ์ดังกล่าวอาจกระทบยอดขายไตรมาส 4 สูงสุดถึง 250 ล้านยูโร หรือประมาณ 9,400 ล้านบาท และกระทบกำไรจากการดำเนินงานสูงสุด 100 ล้านยูโร หรือประมาณ 3,800 ล้านบาท
แม้การโจมตีอุปกรณ์เพียงส่วนหนึ่งของระบบปฏิบัติการ แต่ตัวเลขดังกล่าวสะท้อนให้เห็นความเสียหายจากภัยไซเบอร์ที่ส่งผลต้นทุนทางเศรษฐกิจที่สูงขึ้นอย่างมีนัยสำคัญ และอาจลุกลามเป็นความเสียหายทางเศรษฐกิจระดับหลายพันล้านบาทได้

โจมตีซูเปอร์มาร์เก็ตกว่า 10 ประเทศ
การโจมตีครั้งล่าสุดเกิดขึ้นระหว่างวันที่ 1-2 พฤศจิกายน 2026 ต่อเนื่องจากเหตุการณ์ลักษณะคล้ายกันที่เริ่มพบในฝรั่งเศสตั้งแต่วันที่ 11 ตุลาคม ก่อนขยายวงไปยังร้านค้าปลีกกว่า 10 ประเทศในยุโรป ทั้งเบลเยียม สวีเดน ลักเซมเบิร์ก ไอร์แลนด์ เนเธอร์แลนด์ ฟินแลนด์ และเอสโตเนีย
โดยเป้าหมายไม่ได้จำกัดอยู่เฉพาะร้านค้าขนาดเล็ก แต่ยังรวมถึงเครือข่ายซูเปอร์มาร์เก็ตและค้าปลีกรายใหญ่ เช่น Carrefour, Delhaize, ICA, Coop, SuperValu และ IKEA บางสาขา
ในเบลเยียม มีรายงานว่าร้าน Delhaize เครือข่ายซูเปอร์มาร์เก็ตและธุรกิจค้าปลีกรายใหญ่ได้รับผลกระทบประมาณ 40 แห่ง Carrefour 15 แห่ง Intermarché 15 แห่ง และ Spar อีก 5 แห่ง ขณะที่สวีเดนพบเหตุการณ์ในร้าน ICA 23 แห่ง และ Coop 7 แห่ง ส่วนไอร์แลนด์มีร้าน SuperValu ได้รับผลกระทบ 13 แห่ง
บางพื้นที่พบว่าอุณหภูมิภายในตู้แช่เพิ่มสูงขึ้นอย่างผิดปกติ โดยร้าน ICA แห่งหนึ่งในกรุงสตอกโฮล์มรายงานอุณหภูมิสูงถึง 50 องศาเซลเซียส ขณะที่ร้านขายเนื้อแห่งหนึ่งในเบลเยียมประเมินความเสียหายจากเนื้อสัตว์ที่ต้องทิ้งประมาณ 15,000 ยูโร หรือราว 560,000 บาท
แม้ร้านค้าหลายแห่งยังสามารถเปิดให้บริการได้ แต่ต้องเร่งนำอาหารสดและอาหารแช่แข็งที่อาจไม่ปลอดภัยออกจากชั้นวาง รวมถึงตรวจสอบระบบทำความเย็นและเปลี่ยนอุปกรณ์บางส่วน เพื่อป้องกันไม่ให้เกิดเหตุการณ์ซ้ำ นอกจากความเสียหายจากยอดขายที่สูญเสียไป ร้านยังต้องเผชิญกับค่าใช้จ่ายในการตรวจสอบและซ่อมแซมระบบ รวมถึงการหยุดชะงักของการดำเนินธุรกิจ

ลามถึงธนาคารเลือดฝรั่งเศส
อีกหนึ่งเหตุการณ์ที่สร้างความกังวลเกิดขึ้นเมื่อวันที่ 2 พฤศจิกายน 2026 หลัง Établissement français du sang (EFS) หรือหน่วยงานบริการโลหิตแห่งชาติฝรั่งเศส เปิดเผยว่า ระบบควบคุมอุณหภูมิของสถานที่จัดเก็บพลาสมา 3 แห่งถูกโจมตีทางไซเบอร์
รายงานระบุว่า ผู้โจมตีสามารถเข้าไปเปลี่ยนค่าควบคุมอุณหภูมิและเกณฑ์การละลายน้ำแข็งของระบบทำความเย็น โดยพยายามเปลี่ยนค่าที่ตั้งไว้จากระดับปกติประมาณ -30 องศาเซลเซียส ไปสูงถึง 110 องศาเซลเซียส อย่างไรก็ตาม ตัวเลข 110 องศาเซลเซียสเป็นค่าที่ผู้โจมตีพยายามกำหนดในระบบ ไม่ใช่อุณหภูมิจริงที่ยืนยันว่าเกิดขึ้นภายในสถานที่จัดเก็บ
ระบบดังกล่าวมีความสำคัญต่อการเก็บรักษาพลาสมาที่ใช้สำหรับการรักษาผู้ป่วยและการผลิตยา ซึ่งจำเป็นต้องควบคุมอุณหภูมิอย่างเข้มงวดเพื่อรักษาคุณภาพและความปลอดภัยของผลิตภัณฑ์
โดย EFS ยืนยันว่า ระบบตรวจสอบและสัญญาณเตือนสามารถตรวจพบความผิดปกติได้อย่างรวดเร็ว เจ้าหน้าที่จึงเข้าควบคุมสถานการณ์และเคลื่อนย้ายพลาสมาไปยังอุปกรณ์จัดเก็บที่ปลอดภัยได้ทันเวลา เหตุการณ์ครั้งนี้จึงไม่มีรายงานว่าผลิตภัณฑ์เลือดได้รับความเสียหายหรือส่งผลกระทบต่อผู้ป่วย และการรับบริจาคกับการกระจายเลือดยังคงดำเนินต่อไปตามปกติ
แม้ไม่เกิดความเสียหายต่อพลาสมา แต่กรณีนี้สะท้อนความเสี่ยงที่แตกต่างจากการโจมตีธุรกิจทั่วไป เพราะหากระบบควบคุมอุณหภูมิของเวชภัณฑ์ถูกแทรกแซงโดยไม่สามารถตรวจพบได้ทันเวลา ผลกระทบอาจขยายไปถึงความพร้อมในการรักษาพยาบาลและความปลอดภัยของผู้ป่วย
แฮกเกอร์ทำได้อย่างไร?
สิ่งที่ทำให้เหตุการณ์ครั้งนี้น่าจับตา คือ เป้าหมายของการโจมตีไม่ได้อยู่ที่ฐานข้อมูลลูกค้า ระบบชำระเงิน หรือเว็บไซต์ของบริษัท แต่เป็นระบบควบคุมอุปกรณ์ที่ทำงานอยู่ภายในสถานประกอบการ
ปัจจุบันระบบทำความเย็นเชิงพาณิชย์จำนวนมากเชื่อมต่อกับอินเทอร์เน็ตเพื่อให้ผู้ประกอบการสามารถตรวจสอบอุณหภูมิ ประสิทธิภาพการทำงาน และบริหารจัดการอุปกรณ์จากระยะไกลได้ เทคโนโลยีดังกล่าวช่วยลดต้นทุนการดำเนินงาน โดยเฉพาะธุรกิจค้าปลีกที่มีสาขาจำนวนมาก แต่ขณะเดียวกันก็สร้างช่องทางใหม่ให้ผู้โจมตีเข้าถึงอุปกรณ์ได้ หากระบบไม่มีมาตรการป้องกันที่เพียงพอ
รายงานเกี่ยวกับเหตุการณ์ในเบลเยียมระบุว่า ผู้โจมตีสามารถสั่งให้อุปกรณ์เข้าสู่โหมดละลายน้ำแข็ง หรือ Defrost Mode ส่งผลให้อุณหภูมิภายในตู้แช่เพิ่มสูงขึ้นผิดปกติ นอกจากนี้ช่องโหว่ที่ถูกระบุในเหตุการณ์ที่เกี่ยวข้องก่อนหน้านี้ยังครอบคลุมถึงการเปิดระบบควบคุมให้เข้าถึงผ่านอินเทอร์เน็ตโดยตรง รวมถึงการใช้ซอฟต์แวร์รุ่นเก่าที่ไม่ได้รับการอัปเดต และการตั้งค่าความปลอดภัยที่ไม่รัดกุม
ขณะที่กรณีธนาคารเลือดฝรั่งเศส รายงานระบุว่า ผู้โจมตีไม่ได้เข้าถึงระบบสารสนเทศหลักของ EFS โดยตรง แต่เกี่ยวข้องกับระบบทำความเย็นของผู้ให้บริการภายนอก
โดย Coolworld ผู้ให้บริการอุปกรณ์ทำความเย็นที่เกี่ยวข้องกับเหตุการณ์ ยืนยันว่าได้รับทราบปัญหาด้านความปลอดภัยไซเบอร์ โดยระบุว่าช่องโหว่ที่มีการรายงานเกี่ยวข้องกับส่วนประกอบเทคโนโลยีจากผู้ให้บริการรายอื่น
เหตุการณ์นี้จึงสะท้อนความเสี่ยงแบบ Third-party หรือ Supply Chain Cyberattack ซึ่งองค์กรอาจได้รับผลกระทบจากช่องโหว่ของผู้ให้บริการภายนอก แม้ระบบหลักของตัวเองจะไม่ได้ถูกเจาะโดยตรง อย่างไรก็ตามยังไม่มีการเปิดเผยรายละเอียดทางเทคนิคทั้งหมดของการโจมตีครั้งล่าสุด จึงไม่สามารถยืนยันได้ว่าเหตุการณ์ในทุกประเทศใช้ช่องโหว่เดียวกันหรือเป็นฝีมือของกลุ่มผู้โจมตีเดียวกัน

ยุโรปเร่งสอบสวน หลังกระทบโครงสร้างพื้นฐานสำคัญ
หลังเกิดเหตุการณ์ต่อเนื่อง คณะกรรมาธิการยุโรป (European Commission) และสำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งสหภาพยุโรป (ENISA) ได้ออกแถลงการณ์ร่วมเมื่อวันที่ 4 พฤศจิกายน 2026 ยืนยันว่ากำลังติดตามเหตุการณ์ที่ส่งผลกระทบต่อระบบทำความเย็นเชิงพาณิชย์ในหลายประเทศสมาชิกอย่างใกล้ชิด
พร้อมประสานความร่วมมือกับ Europol และหน่วยงานด้านความมั่นคงไซเบอร์ระดับชาติ เพื่อแลกเปลี่ยนข้อมูลภัยคุกคาม ตรวจสอบช่องโหว่ และป้องกันการโจมตีเพิ่มเติม
รายงานระบุว่า จนถึงขณะนี้ยังไม่มีการยืนยันตัวผู้ก่อเหตุหรือแรงจูงใจเบื้องหลังการโจมตี และยังไม่มีหลักฐานเพียงพอที่จะสรุปว่าเหตุการณ์ในแต่ละประเทศมีความเชื่อมโยงกันทั้งหมดหรือไม่ มากไปกว่านั้นยังไม่มีรายงานการเรียกร้องค่าไถ่จากการโจมตีระลอกล่าสุด ทำให้เกิดคำถามว่าเป้าหมายอาจไม่ได้อยู่ที่การแสวงหาผลประโยชน์ทางการเงินโดยตรง แต่อาจเป็นการสร้างความเสียหายหรือก่อกวนการดำเนินงาน อย่างไรก็ตามยังไม่สามารถยืนยันแรงจูงใจดังกล่าวได้
ภัยไซเบอร์กลายเป็นความเสี่ยงทางเศรษฐกิจ
การโจมตีระบบทำความเย็นทั่วยุโรปเกิดขึ้นท่ามกลางความกังวลเกี่ยวกับความปลอดภัยไซเบอร์ของโครงสร้างพื้นฐานสำคัญ หลังองค์กรขนาดใหญ่หลายแห่งเคยเผชิญเหตุการณ์ที่ส่งผลกระทบต่อการดำเนินธุรกิจจริง
ในเดือนกันยายน 2025 การโจมตีด้วย Ransomware ต่อระบบเช็กอินและขึ้นเครื่องของ Collins Aerospace ส่งผลกระทบต่อการให้บริการในสนามบิน Heathrow ของอังกฤษ Brussels Airport ของเบลเยียม และ Berlin Brandenburg Airport ของเยอรมนี ทำให้สายการบินบางแห่งต้องกลับไปใช้กระบวนการเช็กอินด้วยมือ และเกิดความล่าช้าของเที่ยวบิน
ในช่วงเวลาใกล้เคียงกัน Jaguar Land Rover ผู้ผลิตรถยนต์รายใหญ่ของอังกฤษก็เผชิญการโจมตีไซเบอร์จนต้องหยุดสายการผลิต ส่งผลกระทบต่อการดำเนินงานและธุรกิจในห่วงโซ่อุปทาน
ขณะที่รายงาน ENISA Threat Landscape 2026 ซึ่งวิเคราะห์เหตุการณ์ไซเบอร์ในยุโรปตลอดปี 2025 พบว่า หน่วยงานภาครัฐเป็นกลุ่มที่ถูกโจมตีมากที่สุด คิดเป็น 32% ของเหตุการณ์ที่ศึกษา ตามด้วยธุรกิจบริการและภาคขนส่ง กลุ่มละ 8% ภาคการผลิต 7% และภาคการเงินและธนาคาร 6%
นอกจากนี้ 73% ขององค์กรที่ตกเป็นเป้าหมายอยู่ในกลุ่มหน่วยงานสำคัญหรือจำเป็นตามกรอบกฎหมาย NIS2 ของสหภาพยุโรป สะท้อนว่าภัยไซเบอร์กำลังสร้างความเสี่ยงต่อบริการและกิจกรรมทางเศรษฐกิจที่ประชาชนพึ่งพาในชีวิตประจำวัน
สิ่งที่เชื่อมโยงเหตุการณ์เหล่านี้เข้าด้วยกัน คือ การพึ่งพาระบบดิจิทัลและเทคโนโลยีจากผู้ให้บริการภายนอก ซึ่งช่วยเพิ่มประสิทธิภาพทางธุรกิจ แต่ขณะเดียวกันก็ทำให้ช่องโหว่เพียงจุดเดียวสามารถขยายผลกระทบไปยังหลายองค์กรหรือหลายประเทศได้ โดยเฉพาะระบบ Internet of Things (IoT) และ Operational Technology (OT) ซึ่งเชื่อมต่อโลกดิจิทัลเข้ากับการควบคุมอุปกรณ์และกระบวนการทำงานจริง ตั้งแต่ตู้แช่อาหาร เครื่องจักรในโรงงาน ระบบขนส่ง ไปจนถึงอุปกรณ์ทางการแพทย์
กรณีซูเปอร์มาร์เก็ตและธนาคารเลือดในยุโรปจึงเป็นตัวอย่างสำคัญว่า ความเสียหายจากการโจมตีไซเบอร์อาจไม่ได้หยุดอยู่ที่ข้อมูลรั่วไหลหรือระบบออนไลน์ล่ม แต่สามารถส่งผลต่อสินค้า รายได้ ความต่อเนื่องของธุรกิจ และความปลอดภัยของประชาชนได้โดยตรง
คำถามสำคัญของโลกธุรกิจจึงไม่ใช่เพียงว่าจะป้องกันแฮกเกอร์ไม่ให้เข้าถึงข้อมูลได้อย่างไร แต่ต้องรวมถึงการเตรียมพร้อมรับมือเมื่อระบบดิจิทัลที่ควบคุมการดำเนินงานในโลกจริงถูกโจมตี เพราะช่องโหว่ทางไซเบอร์เพียงจุดเดียวอาจสร้างความเสียหายทางเศรษฐกิจได้มากกว่าที่หลายองค์กรคาดคิด

ที่มาข้อมูล Reuters [1] , BBC , AP , ENISA , The Hacker News
อ่านข่าวเศรษฐกิจและนโยบายรัฐ กับ ThairathMoney เพื่อให้คุณ "การเงินดีชีวิตดี” ได้ที่
ติดตามเพจ Facebook : Thairath Money ได้ที่ลิงก์นี้ https:// www.facebook.com/ThairathMoney
Author