
จี้ 5 อุตสาหกรรมรับมือภัยไซเบอร์ ดีอีผนึก 14 องค์กรยักษ์ใหญ่แชร์ข้อมูลสกัดแฮกเกอร์
Date Time: 13 พ.ย. 2569 06:00 น.

“Summary“
กระทรวงดีอีจับมือ 22 องค์กรภาครัฐและเอกชน เช่น Google, Meta, และ AIS เพื่อแลกเปลี่ยนข้อมูลภัยคุกคามไซเบอร์และรับมือการโจมตีด้วย AI อย่างเป็นระบบ
- กระทรวงดีอีสั่งการให้ 5 กลุ่มอุตสาหกรรมหลักทบทวนมาตรการป้องกันและฝึกซ้อมแผนรับมือการโจมตี หลังพบความเสี่ยงต่อความเชื่อมั่นของนักลงทุนและประชาชน
- เกิดเหตุข้อมูลรั่วไหลจากระบบของ Amadeus ผู้ให้บริการสำรองที่นั่งสายการบินทั่วโลก ซึ่งส่งผลกระทบต่อข้อมูลส่วนบุคคลของผู้โดยสารในหลายประเทศรวมถึงไทย
- กพท. ยืนยันระบบควบคุมความปลอดภัยการบินเป็นระบบปิดและแยกส่วนจากระบบข้อมูลผู้โดยสาร เพื่อป้องกันการแทรกแซงจากภายนอก
- กพท. เตรียมยกระดับมาตรฐานความปลอดภัยไซเบอร์สำหรับโดรนขนส่งเชิงพาณิชย์ โดยเน้นการเข้ารหัสสัญญาณและการตรวจสอบตัวตนหลายขั้นตอนก่อนเริ่มให้บริการในปี 2570
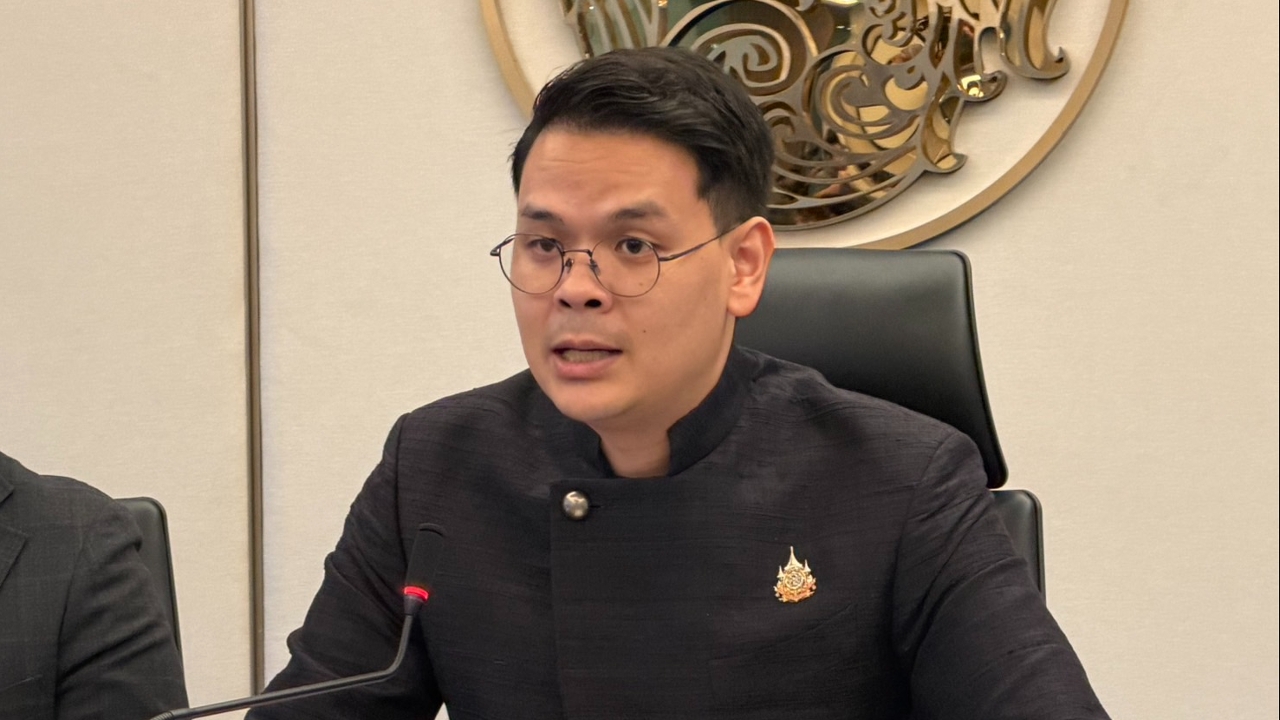
นายไชยชนก ชิดชอบ รมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) เปิดเผยภายหลังหารือร่วมกับหน่วยงานภาครัฐ 8 แห่ง และองค์กรภาคเอกชนรวม 14 ราย ว่า ที่ประชุมเห็นพ้องยกระดับความร่วมมือแลกเปลี่ยนข้อมูลภัยคุกคามทางไซเบอร์ เพื่อให้สามารถแจ้งเตือนและเข้าระงับเหตุได้รวดเร็วยิ่งขึ้น หลังรูปแบบการโจมตีเปลี่ยนแปลงอย่างต่อเนื่อง จากเดิมที่อาศัยแฮกเกอร์เจาะระบบ มาเป็นการใช้ AI เพิ่มขีดความสามารถในการค้นหาช่องโหว่และโจมตีเป้าหมาย
ความร่วมมือครั้งนี้มีบริษัทเทคโนโลยีและผู้ให้บริการรายใหญ่เข้าร่วม อาทิ Apple, Google Cloud, Meta, TikTok, LINE, Mastercard, True และ AIS รวมถึงองค์กรต่อต้านการหลอกลวงระดับนานาชาติ โดยจะเชื่อมโยงข้อมูลเตือนภัยและประสานงานกับเครือข่ายต่างประเทศ เพื่อปิดช่องว่างการรับมือภัยไซเบอร์ที่ผ่านมายังขาดการแลกเปลี่ยนข้อมูลระหว่างหน่วยงานอย่างเป็นระบบ
“เรื่องนี้ยังไม่ได้ยกระดับเป็นวาระแห่งชาติ แต่ทุกฝ่ายต้องทำงานร่วมกันอย่างใกล้ชิด เพราะภัยไซเบอร์เปลี่ยนแปลงตลอดเวลา สิ่งสำคัญคือการแชร์ข้อมูลให้ทันเหตุการณ์ ไม่ใช่ต่างคนต่างรับมือเหมือนที่ผ่านมา” นายไชยชนกกล่าว
สำหรับผลกระทบทางเศรษฐกิจ แม้ยังไม่มีการประเมินมูลค่าความเสียหายที่ชัดเจน แต่สิ่งที่น่ากังวลไม่แพ้ความเสียหายทางการเงิน คือความเชื่อมั่นของประชาชนและนักลงทุน หากระบบดิจิทัลที่เกี่ยวข้องกับธุรกรรม การเงิน หรือบริการสำคัญถูกโจมตีจนข้อมูลรั่วไหล อาจทำให้ผู้ใช้บริการลังเลในการทำธุรกรรมออนไลน์ และกระทบต่อโอกาสขยายเศรษฐกิจดิจิทัลในระยะยาว
ด้านนายพชร อนันตศิลป์ ปลัดกระทรวงดีอี กล่าวว่า กระทรวงได้ประสานสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) และสำนักงานสภาความมั่นคงแห่งชาติ (สมช.) ส่งหนังสือแจ้งเตือนไปยังหน่วยงานที่เกี่ยวข้องตั้งแต่วันที่ 11 พ.ย.2569 ตามข้อสั่งการนายกรัฐมนตรี เพื่อให้ 5 กลุ่มอุตสาหกรรมหลักเร่งทบทวนมาตรการป้องกัน ตรวจสอบความพร้อม และฝึกซ้อมแผนรับมือการโจมตีอย่างต่อเนื่อง โดยเฉพาะภาคการเงินที่แม้มีระบบป้องกันค่อนข้างเข้มแข็ง แต่ไม่อาจประมาทได้
ขณะเดียวกัน ภัยไซเบอร์ยังลุกลามสร้างความกังวลในธุรกิจการบิน หลังเกิดเหตุข้อมูลรั่วไหลจากระบบของบริษัท Amadeus ผู้ให้บริการระบบสำรองที่นั่งและจำหน่ายตั๋วเครื่องบิน ซึ่งมีสายการบินทั่วโลกใช้บริการ รวมถึงสายการบินในประเทศไทย โดยข้อมูลที่ได้รับผลกระทบมีทั้งหมายเลขการสำรองที่นั่งและข้อมูลส่วนบุคคลของผู้โดยสาร
ขณะที่พลอากาศเอกมนัท ชวนะประยูร ผู้อำนวยการสำนักงานการบินพลเรือนแห่งประเทศไทย (กพท.) กล่าวว่า เหตุการณ์ดังกล่าวไม่ได้เกิดขึ้นเฉพาะประเทศไทย แต่เกี่ยวข้องกับลูกค้าของ Amadeus ในหลายประเทศ ขณะนี้ยังไม่สามารถประเมินความเสียหายได้ เนื่องจากไม่ทราบว่าผู้เจาะระบบจะนำข้อมูลไปใช้ประโยชน์อย่างไร โดยสายการบินที่ได้รับผลกระทบต้องประสานผู้ให้บริการเพื่อวางมาตรการป้องกันไม่ให้เกิดเหตุซ้ำ
อย่างไรก็ตาม ต้องแยกความเสี่ยงของระบบข้อมูลผู้โดยสารออกจากระบบควบคุมความปลอดภัยการบิน ซึ่งมีมาตรการป้องกันแตกต่างกัน โดยเฉพาะระบบของบริษัท วิทยุการบินแห่งประเทศไทย จำกัด ที่ออกแบบเป็นระบบปิด จำกัดการเข้าถึงจากภายนอก เพื่อลดโอกาสถูกโจมตี เนื่องจากเป็นระบบสำคัญที่ไม่สามารถปล่อยให้เกิดความผิดพลาดได้ พร้อมยืนยันว่าระบบข้อมูลด้านการบินภายใต้การกำกับดูแลของ กพท.ยังมีมาตรการรักษาความปลอดภัย
ผู้อำนวยการ กพท.ระบุว่า ความท้าทายสำคัญในอนาคตคือ AI ที่สามารถค้นหาช่องโหว่ของระบบได้ตลอด 24 ชั่วโมง ทำให้หน่วยงานและผู้ประกอบการต้องปรับมาตรการป้องกันให้ทันเทคโนโลยี โดยเฉพาะธุรกิจอากาศยานไร้คนขับหรือโดรน ซึ่งกำลังเติบโตและมีแนวโน้มเข้ามามีบทบาทในภาคขนส่งมากขึ้น
กพท.จึงเตรียมยกระดับข้อกำหนดด้านความปลอดภัยไซเบอร์ของโดรน ทั้งการเข้ารหัสสัญญาณ การเปลี่ยนรหัสอย่างสม่ำเสมอ การตรวจสอบตัวตนหลายขั้นตอน และการประเมินความเสี่ยงของผู้ประกอบการ ควบคู่กับการทำงานร่วมกับ กสทช.และผู้ให้บริการโทรคมนาคม เพื่อพัฒนาเครือข่ายสื่อสารให้ครอบคลุมเส้นทางบิน ป้องกันการรบกวนหรือแทรกแซงระบบควบคุมจากบุคคลภายนอก
นอกจากนี้ ยังประสานกรมท่าอากาศยานพิจารณาใช้พื้นที่สนามบินที่มีห้วงอากาศรองรับ เช่น เพชรบูรณ์ แพร่ นครราชสีมา และแม่ฮ่องสอน เป็นฐานผลิตและทดสอบโดรน โดยมีผู้ผลิตไทยเข้าสำรวจพื้นที่แล้ว ขณะที่ผู้ประกอบการไทยรายหนึ่งยื่นคำขอเปิดบริการขนส่งสินค้าด้วยโดรนเชิงพาณิชย์ คาดว่าจะเริ่มให้บริการได้ในปี 2570 หากผ่านเกณฑ์ความปลอดภัยที่กำหนด
Author